リスクマネジメント
リスクマネジメント
基本的な考え方
カシオグループを取り巻く事業環境は変化のスピードが加速し、不確実性も増しています。こうした環境変化に迅速に対応するためには、当グループの事業に影響を及ぼす可能性のあるリスクの兆候をグローバルに把握し、適時適切な対策を講じることが重要です。
カシオでは、「リスクを予見し、リスクがもたらす損失を最小限に抑える予防対策と、リスク顕在化時の的確な事後対策により事業の継続を図る」ことを基本として、リスクマネジメントを推進しています。
また、当グループの役員および従業員が「創造 貢献」の経営理念を事業活動の中で実践するための行動規範として、「カシオ ビジネス コンダクト ガイドライン」を定めています。本ガイドラインに基づき、法令遵守および倫理的観点からの適切な行動の徹底を図るとともに、インテグリティ・カルチャーの醸成に取り組んでいます。
内部統制委員会
内部統制委員会は、リスク・危機管理、コンプライアンス、情報セキュリティなどの内部統制に関する機能をグループ横断的に管理し、経営目標の達成に必要な仕組みや管理体制を目的に応じて整備・運用することを目的として活動しています。
グローバルレベルで、あらゆるリスクの棚卸しを行い、当グループにおける内部統制全般に関わる対応方針や運用体制などを確認・監督するとともに、対処すべき課題に関する具体的な対応を審議・決定しています。また、内部統制委員会は、内部統制の状況について定期的に取締役会へ報告するとともに、委員会活動の中で重大な不備などを発見した場合には、随時、社長および取締役会へ報告し、その対応を協議することとしています。なお、内部統制委員会は、内部統制の目的である「適切で健全かつ効率的な経営運営」を推進するため、業務執行体制内に位置付けています。経営会議との連携のもと、適切性・健全性・効率性の観点から事業運営の見える化とモニタリングを行うことにより、コンプライアンスを含むさまざまなリスクに対応できる体制を構築しています。
リスクマネジメント体制
当グループでは、リスクの未然防止を図るため、すべての組織が「リスク管理基本方針/リスク管理規程」に基づき、日常業務の中でリスクの認識・評価・低減活動を主体的に実施することを徹底しています。
また、内部統制委員会の監督のもと、全社的なリスク状況の可視化と一元管理を推進し、当グループの事業への影響の最小化を図るとともに、取締役会において継続的なモニタリングを実施しています。
重要リスクへの対応
カシオでは、リスクマネジメントを効果的に推進するため、カシオグループを取り巻くさまざまなリスクを想定したうえで、リスク発生頻度や影響度、ならびに対策の有効性を確認するグローバルリスク調査を実施しています。
特に、当グループの事業に影響を及ぼす地政学リスクや情報セキュリティリスクなどを重要リスクとして特定し、継続的に対策を講じています。
1)地政学リスク
グローバルに事業活動を展開するなかで、各地域の政治・経済情勢などに起因するさまざまなリスクが想定されます。調達・生産・物流・販売などの各局面において、リスク発生時の影響を分析したうえで、サプライチェーンへの対応や従業員の安全確保など、適切な対策案を準備しています。
2)情報セキュリティ
増加傾向にある情報セキュリティインシデントに的確に対応するとともに、平時(事前対策)と有事(事後対策)の両面から、情報セキュリティ管理レベルの継続的な向上に取り組んでいます。有事の際に迅速な対応が行えるよう、「情報セキュリティインシデント対応事務局(CSIRT)」を設置し、情報システム部門を中心として技術的な対策をカシオグループ全体に展開しています。また、従業員が遵守すべきルールの整備や教育・啓発活動を通じて、情報セキュリティ意識の向上にも取り組んでいます。
事業継続計画(BCP)
カシオでは、不測の事態に組織として対応するため、役員・従業員とその家族の安全確保および企業資産の保全を主眼とした「危機管理マニュアル」を制定し、運用しています。
また、「事業継続計画(BCP)」の強化にも取り組んでいます。重大な災害が発生した際には事業継続対策本部を設置し、事業継続マニュアルに基づいて緊急時対応を行います。世界各国への製品・サービスの提供を継続することで事業への影響を最小限にとどめ、迅速な復旧を図るとともに、お取引先やお客様からの信頼に応えることを目指しています。
さらに、社会や地域における企業の責任という観点から、災害時の応急対策や復旧・復興への貢献、国や地方公共団体の防災・減災施策への協力についても考慮しています。
システムのBCP対策
近年、自然災害やパンデミックに加え、サイバー攻撃や地政学リスクの高まりなど、企業活動を脅かすリスクは多様化しています。また、DX推進やクラウド活用の拡大に伴い、ITシステムは事業継続を支える重要な経営基盤となっています。
こうした環境のもと、当社では事業継続性とレジリエンスの強化を目的として、重要システムのクラウド化を推進するとともに、システムの冗長化やバックアップ体制の強化を進めています。さらに、主要なクラウドサービスの活用により、災害時や緊急時においても場所を問わず業務を継続できる環境を整備するとともに、アクセス制限、監視、バックアップおよび復旧手順の強化に取り組んでいます。
また、サイバーインシデントを想定したBCP訓練を実施し、技術面・運用面の両面から継続的な改善を行うことで、グループ全体の事業継続能力の向上に取り組んでいます。
情報セキュリティ
当社は、お客様、お取引先および当社グループの情報資産を重要な経営資源と位置付け、適切な管理と保護に取り組んでいます。情報セキュリティの確保に向けて「情報セキュリティ基本方針」を定めるとともに、情報セキュリティ基本規程、利用者規程、管理者規程、緊急時対応に関するガイドライン・マニュアルなどを整備し、グループ全体で情報資産の機密性・完全性・可用性の確保に取り組んでいます。
また、これらの規程体系に基づき、情報資産の利用、システム管理、アクセス制御、外部サービス利用、外部委託、インシデント対応、教育、監査および継続的改善を推進しています。情報セキュリティ教育や標的型メール訓練を継続的に実施するとともに、ゼロトラストアーキテクチャの導入、グローバルSOC(GSOC)による24時間365日の監視体制、IT資産統合管理など、多層的な防御体制を整備しています。
さらに、GDPRをはじめとする各国・地域の個人情報保護・データ保護関連法令への対応を進めるとともに、グローバルな情報セキュリティガバナンスの強化に取り組んでいます。
また、外部委託先や外部サービスの利用にあたっては、当社の情報セキュリティ要求事項に基づき、委託先やサービスの選定、契約、利用開始後の管理・見直しを行い、サプライチェーン全体における情報セキュリティリスク低減に取り組んでいます。
管理体制
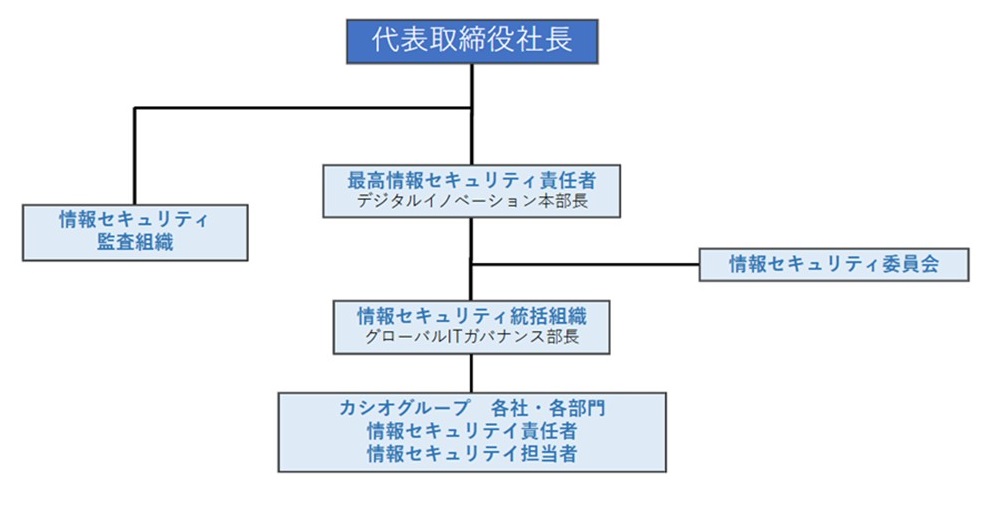
当社では、マテリアリティの一つとして「情報セキュリティの強化」を掲げ、代表取締役社長をトップとする推進体制のもと、各種施策を実行しています。
情報セキュリティ委員会は、デジタルイノベーション本部長を委員長とし、各部門から選出されたメンバーで構成され、全社的な情報セキュリティ施策の整合性および実効性の確保を担っています。
各施策の取り組み状況は、代表取締役社長や事業部門長が参加する内部統制委員会において定期的に審議され、重要事項は経営会議で検討・決定したうえで、取締役会へ報告されています。
個人情報保護の取り組み
当社は、すべてのステークホルダーの個人情報を適切に保護することを重要な経営課題の一つと位置付けています。個人情報保護方針に基づき、法令遵守と安全管理措置の継続的な改善を推進するとともに、海外を含む各地域の法規制への対応を強化しています。また、情報漏えいリスクの低減を目的として、ゼロトラスト環境の構築、24時間365日のSOC監視、EDR/XDRの活用、多要素認証(MFA)の導入などの技術的対策を進めるとともに、グループ全体で教育・監査を実施し、個人情報保護レベルの向上に努めています。
教育・啓発の取り組み
情報セキュリティを確保するためには、技術的な対策に加え、情報を取り扱う一人ひとりが必要な知識を身に付け、常に高い意識をもって行動することが重要です。
当社では、毎年、すべての役員と従業員を対象に、eラーニングによる定期教育を実施しています。教育コンテンツは、社会環境や当社を取り巻く事業環境の変化を踏まえ、情報セキュリティ全般、個人情報保護、その他のコンプライアンスに関する事項をタイムリーに取り上げることで、教育効果の向上を図っています。
情報漏えい防止の取り組み
当社は、2024年に発生した重大な情報セキュリティインシデントを真摯に受け止め、再発防止とグローバルにおけるグループ全体の情報セキュリティ水準向上に向けた取り組みを継続的に進めています。主な取り組みとして、グローバルSOC(GSOC)の構築・展開、ゼロトラスト環境の構築、IT資産統合管理基盤の導入、BCPおよび復旧の強化、外部評価の活用を推進しています。また、全従業員を対象とした定期教育や標的型メール訓練、システム管理者向け専門教育を実施し、人的リスクの低減にも取り組んでいます。
目標と行動計画
当社は2024年度に発生した重大なセキュリティインシデントを受け、継続的なセキュリティ強化活動を進めてきました。
2026年度の目標・KPIを設定し、情報セキュリティ体制と透明性のさらなる強化に取り組んでいきます。
> マテリアリティ
これらのKPIの達成状況、監査結果、訓練結果、インシデント対応から得られた課題を踏まえ、情報セキュリティ施策、規程類、教育内容、監視・対応体制、BCP・復旧計画を継続的に見直し、グループ全体のセキュリティレベル向上に反映しています。
情報セキュリティ関連の認証取得と取り組み
個人情報の保護について「個人情報保護体制」を構築するとともに、Webサイトにおいてプライバシーポリシーを公開し、個人情報の安全かつ適正な取り扱いに努めています。
カシオ計算機では、2005年12月にプライバシーマーク※1の認定を取得し、以降、継続して認定を更新しています。
2025年3月には、ISO27001:2013からISO27001:2022への移行審査を完了しました。
また、全社の情報資産を管理する情報システム部門においては、その専門性と情報セキュリティ管理体制を評価する第三者認証として、2007年11月に情報セキュリティマネジメントシステム(ISO27001)※2の認証を取得しています。さらに、デジタル化のさらなる進展に対応するため、2023年2月には認証取得範囲をデジタル統轄部(現 デジタルイノベーション本部)全体へ拡大し、認証を更新しました。
JQA-IM0536
ISO27001認証 適用範囲/業務
カシオ計算機株式会社 デジタル統轄部(現組織名 デジタルイノベーション本部)
カシオ計算機株式会社およびグループ各社の電子機器の製造・販売・サービス業務を支援する社内情報システム、社外公開サイトに関わる企画、開発・保守、運用ならびにカシオグループ内ネットワークインフラの構築と維持・運用
※1 プライバシーマーク:個人情報について適切な保護措置を講ずる体制を整備している事業者等を認定して、その旨を示すプライバシーマークを付与し、事業活動に関してプライバシーマークの使用を認める制度。
※2 情報セキュリティマネジメントシステムの国際規格に基づいて、会社が定めた適用範囲(業務及び所在地など)の中で情報を運用・維持及び保全する仕組みを構築し、審査登録機関が審査を行い、認証を与える制度。
製品の安定供給
製品の安定供給の考え方
製造業にとって、製品の安定供給は、お客様の満足と信頼を得るための最も重要な責任の一つです。
カシオは、卓越した購買技術と生産技術のプラットフォームを基盤にイノベーションプロセスを最適化し、高品質な製品を安定的に供給できるレジリエンスの強化に取り組んでいます。また、適正な価格で市場に提供することで、お客様満足度の向上を目指しています。
製品安定供給の方針
最適化生産を実現するための戦略立案と実行
最適かつ安定的なサプライチェーンを実現するため、「拠点戦略」「技術戦略」「投資戦略」を立案・実行します。
生販プロセスのスピード化と効率化の追求
サプライチェーン全体を見渡しながら、エンジニアリングチェーンとの連携を強化し、常に顧客目線に立って「生産」「販売」「在庫」の最適化に向けて、スピード化と効率化を追求します。
需要の変化に素早く対応する供給ネットワーク
近年は、ホルムズ海峡を巡る地政学リスクをはじめ、世界各地で地政学リスクが高まるなか、需要環境や調達環境が大きく変化しています。
カシオは、従来の役割分担や仕組みにとらわれることなく、生産・販売・在庫の最適化を図っています。
具体的には、社会・経済環境の変化に伴うさまざまなリスク緩和に向けて、サプライチェーン改革およびエンジニアリング改革を推進しています。
- サプライチェーン改革
(生産、販売、在庫の最適化を最小のリソース、人員で実現) - 業務自動化推進(定常業務削減)
- 実需リンク型生産投入(PSI連動、在庫削減)
- 生産、管理拠点(調達、製造、物流)の機能最適化/IT化
- エンジニアリング改革
(商品価値の向上とともに、QCD面での競争優位性実現) - 商品企画/開発~製造立ち上げのコスト、プロセス見える化/シームレス化
- PLM強化(商品化後の収益性向上)
- ゼロディフェクト、超ローコスト設計、製造の実現
- 持続可能な商品の供給
ソーラー駆動、再生可能な材料、バイオマスプラスチックなどサステナブルな社会へ貢献することを目的とした素材を積極的に採用し、商品価値の向上を目指します。
生産リスク分散とコア部品内製化
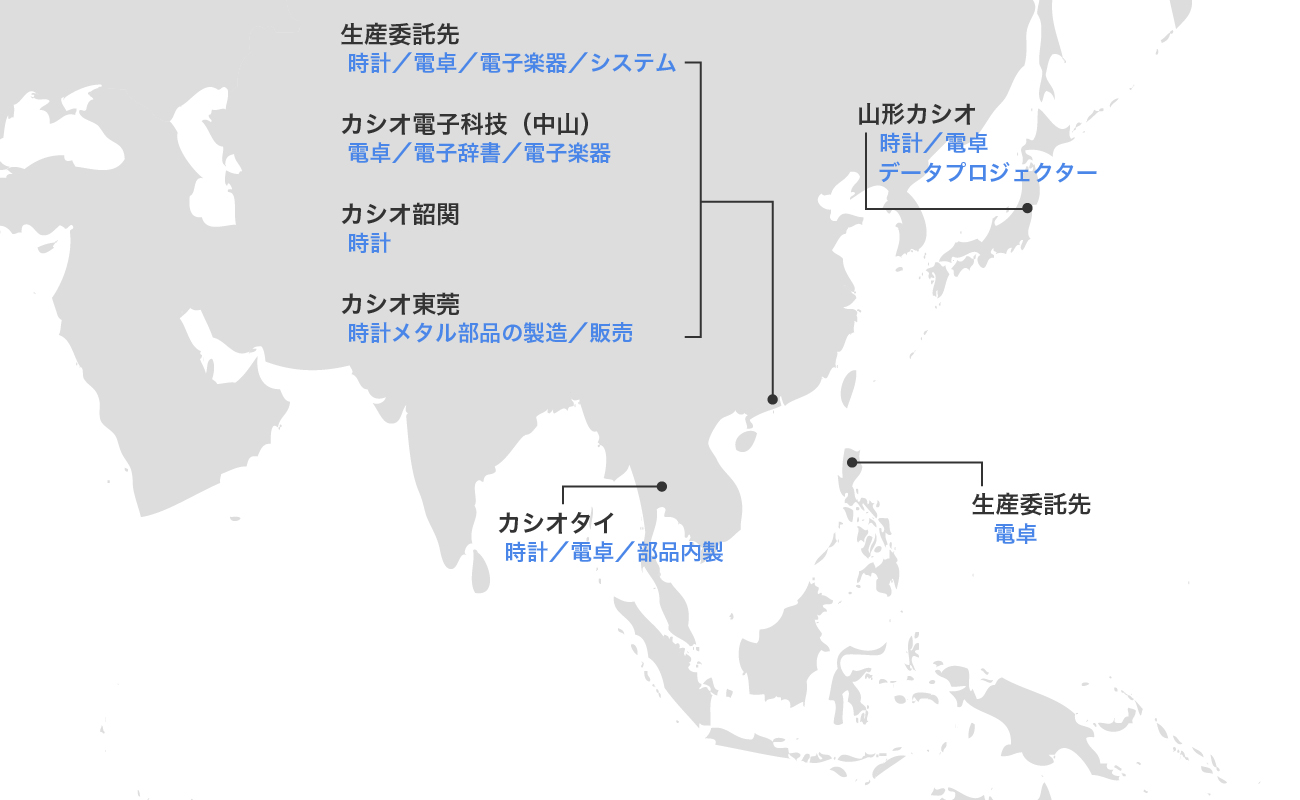
カシオでは、原則として一つの拠点が複数の品目の生産に対応するとともに、各製品について生産可能な拠点を2拠点確保することで、安定供給を実現しています。
また、新たな技術の保持や部品調達リスクの軽減を目的として、コア部品の内製化拡大を進めています。
品目別の生産拠点体制