品質保証
マネジメント
課題認識
当社では、お客様からの品質・安全性に関する期待や要請に応えるため、「お客様にとっての最善」を常に意識し、「適切な品質」と「安全性の高い製品・サービス」を通じて、お客様に信頼と安心をお届けすることが重要と考えています。
カシオグループとの関わり
品質問題・安全性に関わる事故を発生させた場合、「お客様の信頼」、「ブランドイメージ」を大きく損ね、企業の存続にも関わる問題となります。その一方、適切な品質と安全な製品、サービスの提供は企業競争力の強化につながります。また、環境保全や循環型社会への貢献も含めて取り組むことも企業の責務であると考えています。
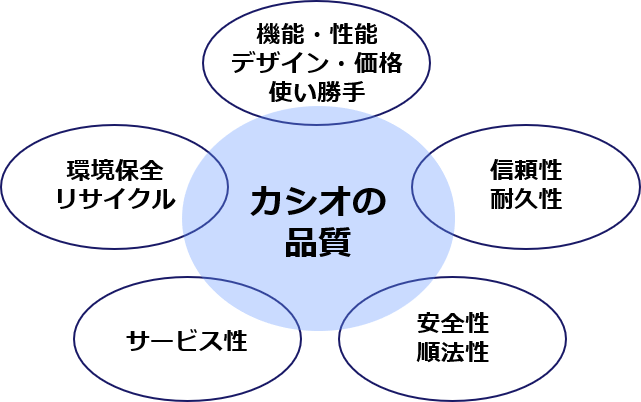
品質理念
品質絶対
私たちは「品質絶対」の信念を胸に、社員一人ひとりが品質をすべての業務の基盤とし、心を込めて商品・サービスの品質をつくり上げ、お客様に感動と歓びをお届けします。その揺るぎない品質への決意が、社会への貢献と企業の成長を支え、お客様の「信頼と安心」を確かに育んでいきます。
品質経営方針
顧客・社会に向けた品質活動と責任
- 顧客視点の徹底と品質価値創造
お客様の声を積極的に収集・分析し、商品・サービスの改善・向上や新たな価値の創造に活かすことで、お客様にとって価値ある品質を実現します。 お客様からのご要望・ご相談に誠実・迅速に対応し、お客様の大切な声を商品とサービスに活かします。
- 品質を通じた企業価値の持続的向上
お客様に感動と満足をもたらす商品・サービスを提供し、高い信頼と確かな安心を築くことで、企業の持続的な成長と価値向上を実現します。
- 社会的責任を支える品質基盤の実現
環境・社会・法令を含む多様なステークホルダーの期待に応え、品質を基盤とした持続可能な企業活動を推進することで、企業の社会的責任を果たします。
企業基盤としての品質経営の強化
- 品質ガバナンスと組織連携の強化
組織横断の連携を深化させ、品質情報の共有と透明性を徹底することで、迅速かつ的確な意思決定を実現します。
- 現場起点で変化に応える品質の進化
現場と実態に目を向けて本質を捉え、時代の変化や技術革新に応じて品質を進化させることで、最適な品質を実現します。
体制
当社では、下図に示す品質保証に対する体制を構築・運用しています。
「全社品質高揚委員会」を年2回開催し、品質方針・施策および現状の品質に関する認識を共有し、その結果を品質保証活動に展開しています。
品質保証体制
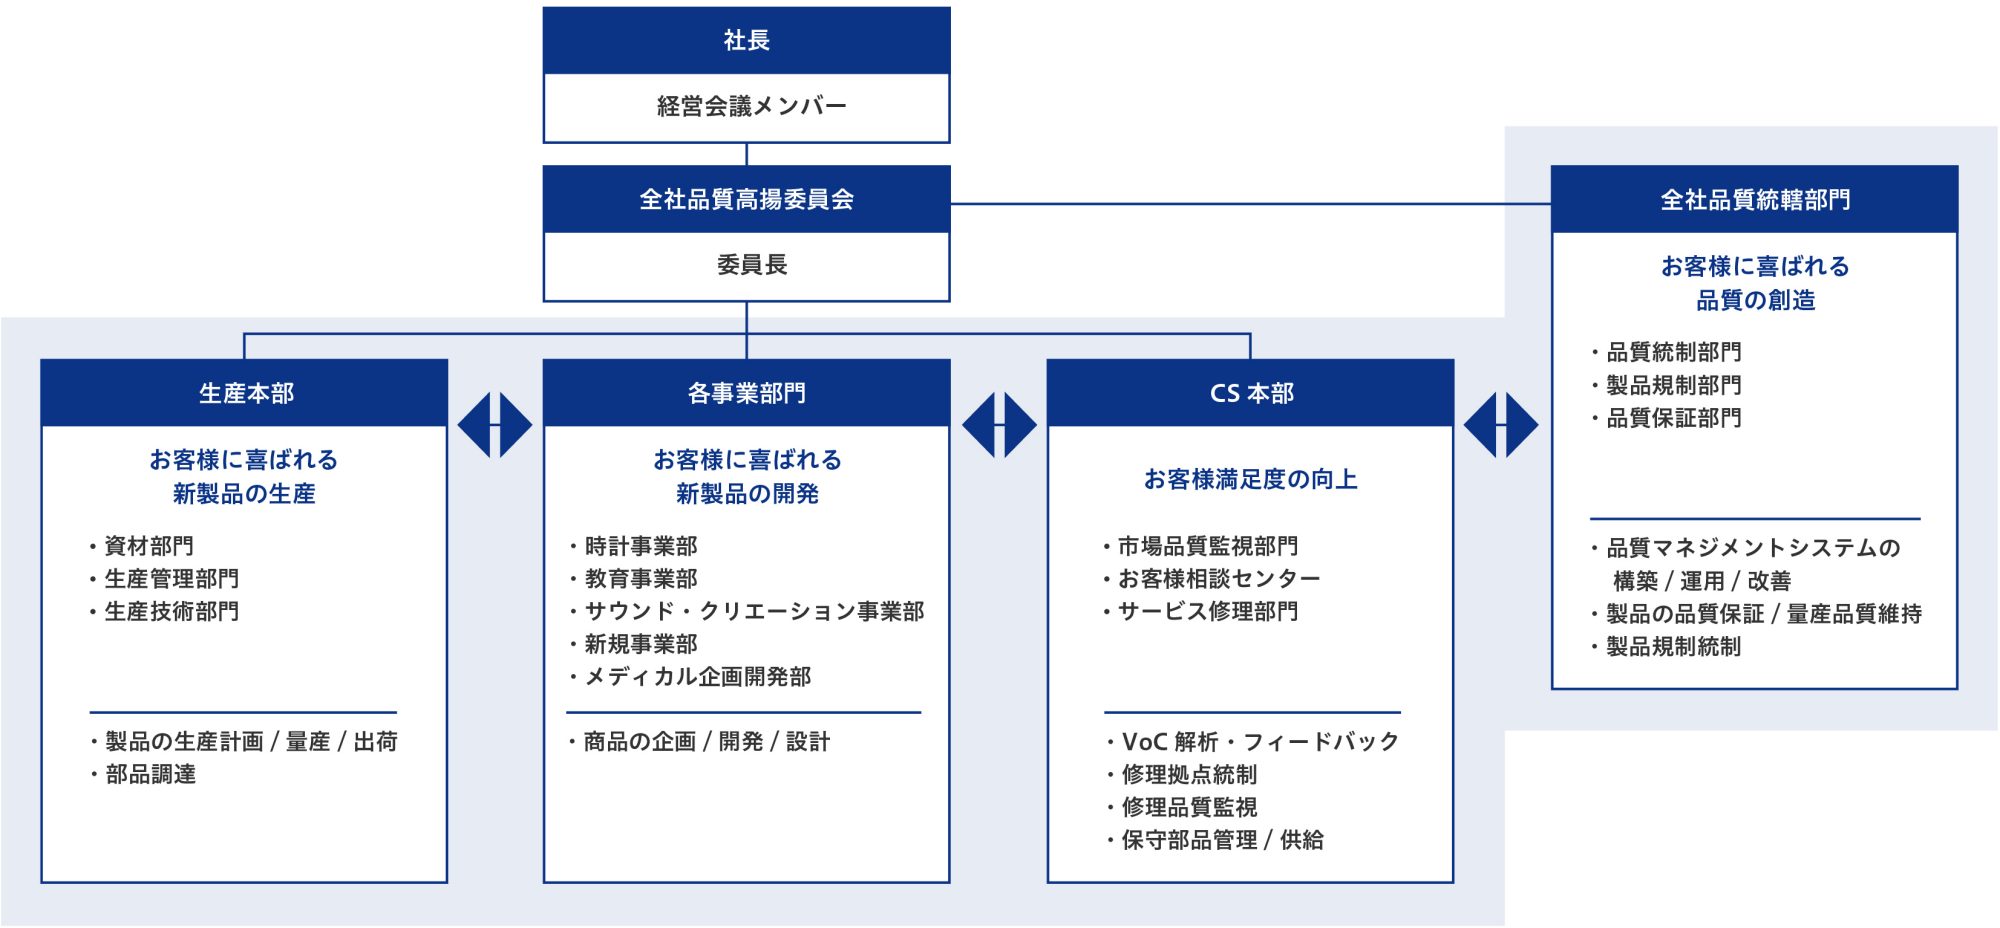
全社品質を統制する「全社品質統轄部門」は、「生産本部」「CS本部」「各事業部門」と連携し、「お客様にとっての最善」を常に意識しながら、品質の向上に取り組んでいます。
品質をすべての業務の基本と位置づけ、全従業員の共通意識として、全社品質高揚委員会において製品の「品質」「安全」「各国の法規制」などの情報共有により底上げを行っています。
各生産拠点では、品質マネジメントシステムISO9001に基づくPDCAサイクルを活用し、「品質先取り提案」を含む各種改善活動を推進しています。これにより、「工程改善」や「品質改善」の提案を積極的に取り入れ、継続的な品質向上に努めています。
ISO9001認証取得一覧
| 区分 | ISO9001 認証登録拠点 | 認証登録日 |
|---|---|---|
国内生産・サービス拠点 | 山形カシオ株式会社 | 1994年12月16日 |
カシオテクノ株式会社 | 2004年5月21日 | |
海外生産拠点 | カシオ電子科技中山 | 2006年10月26日 |
カシオタイ | 2012年7月13日 | |
カシオ電子(韶関)有限公司 | 2017年4月5日 |
活動実績
フロントローディング活動として設計段階での品質確保を重視し、未然防止活動であるDRBFMの導入・活用を進めています。
また、その中でCAE解析(※1)などデジタル解析を基盤とした事前試作の検証を推進するとともに3Dプリンタの活用により不良率の低減と設計審査の効率化を実現しています。
2026年5月に「聞こえ」の悩みを解決する新ブランドearU(イアユー)を上市しました。
耳をふさがないカフ型形状を採用し、耳をふさがない構造により、圧迫感や閉塞感を可能な限り軽減し、快適な装着感を実現しています。新規分野の製品であるため、フロントローディングにより補聴性能を中心とした設計確認と品質確保を徹底しました。
また、安全面におけるフロントローディング活動の一環として、リチウムイオン電池の採用フローを見直しました。近年、リチウムイオン蓄電池の発火問題が社会的に注目されていますが、同じリチウムイオン蓄電池でも製造元や容量、製造数などによってリスクの度合いは異なります。
これまで一律のフローで評価していたリチウムイオン蓄電池について、製品の特性や目的に応じて評価基準を見直すことで、製品開発の効率化を図りました。
※1 CAE解析とは「Computer Aided Engineering」の略で、設計段階で製品に性能的な問題がないかをシミュレーションする解析技法
安心してお使いいただくために
安全性は、お客様の生命や財産を守るうえで、非常に重要な要素だと認識しています。
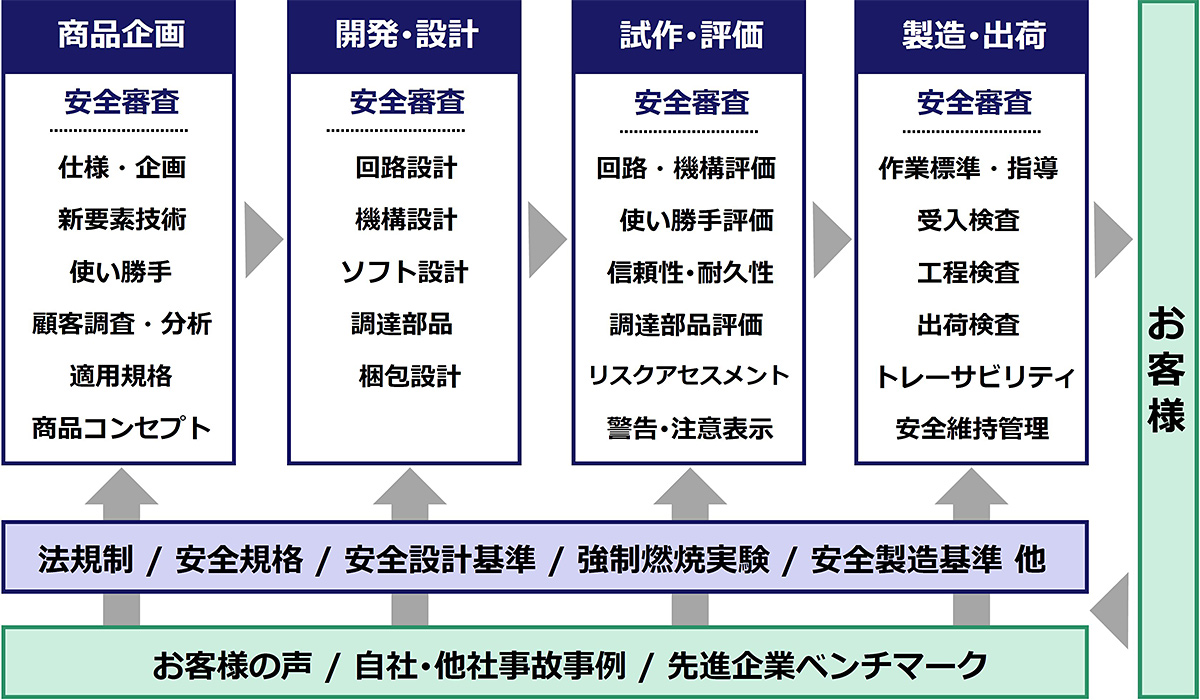
当社では安全性に万全を期すため、下図のように商品企画からの各工程で「安全審査※」を行い「製品安全設計基準」と照らし合わせ徹底した安全性の確保に努めています。
また、「製品安全設計基準」の継続的な改訂を実施するとともに、「製品安全製造基準」についても、安全性担保の観点から常に見直しを実施しています。
※安全審査:「製品安全設計基準」に基づき設計審査を行うこと。
新技術要素を含んだ製品に対して、「製品安全設計基準」に沿った審査を「お客様の視点」で実施しています。
製品安全体制
また、2007年5月14日に施行された改正消費生活用製品安全法に則り、「製品安全に関する基本方針」を取締役会で決議し、それに基づき実際にとるべき行動を明確にした「製品安全に関する自主行動計画」を策定しています。
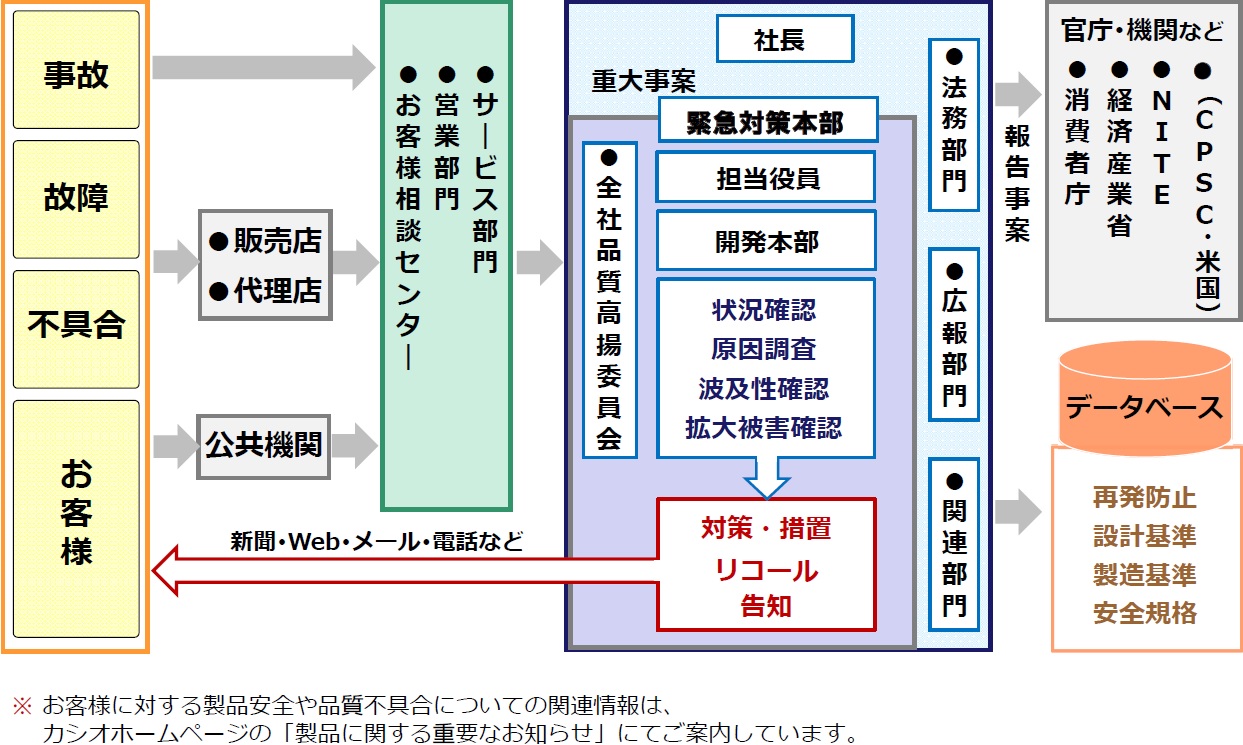
当社では「製品の品質問題」「製品事故」に対する未然防止に努めています。万が一、品質問題や製品事故が発生した場合には、情報が迅速に伝達されるとともに、所管官庁への報告やお客様への情報提供、原因究明・是正処置・再発防止などの対処手順を明確化しています。これにより、社内の「事故運用規程」に基づき適切かつ迅速に対応できる体制を確立しています。
製品事故・品質問題発生時の対応フロー
教育・啓発活動
当社の品質を維持するためには、社員一人ひとりが高い品質意識を持つことが不可欠です。
全社品質高揚委員会、市場QC会議、製造QC会議などの場を通じて、関係部門が情報共有を行い、再発防止と未然防止の視点から教育・啓発活動に取り組んでいます。
安全な使用に関する情報提供
【製品に関する情報提供】
当社は、お客様が製品やサービスを安全にご利用いただけるよう、適切な情報提供に努めています。
①取扱説明書に「使用上の注意喚起」として必要な情報を記載しています。
②当社ホームページの「重要なお知らせ」に関連情報を掲載しています。
【法規制に関する情報提供】
製品の販売国における法規制への適合確認結果を示すマークを適切に表示しています。
安心を支える情報保護
製品の安全と信頼を維持するため、脆弱性の発見・対応・公開を体系的に行っています。
以下に、当社の協調的脆弱性開示(CVD)ポリシーを記載します。
協調的脆弱性開示(CVD)ポリシー
1. 基本方針
カシオ計算機株式会社(「当社」)は、「お客様にとっての最善」を常に意識し、製品ライフサイクル全体を通じたサイバーセキュリティの確保に取り組んでいます。
当社は、製品サイバーセキュリティを製品品質の重要な構成要素と位置付け、安全で信頼性の高い製品及びサービスを提供することにより、お客様の「信頼と安心」を築き上げます。
また、協調的脆弱性開示(Coordinated Vulnerability Disclosure)の考え方に基づき、研究者、お客様、パートナー及び関係者からの脆弱性情報を受け付け、適切に評価、修正及び開示します。
2. 善意のセキュリティ研究活動について
当社は、善意に基づくセキュリティ研究活動を歓迎します。
以下の条件を満たす研究活動について、当社は誠実に対応します。
当社は、以下の条件を満たす個人に対して法的措置を講じることはありません。
・誠実に調査を行うこと
・適用される法令を遵守すること
・お客様に悪影響を及ぼす行為を避けること
・個人情報へのアクセスを避けること
・サービスの停止やサービス拒否(DoS)攻撃につながる行為を避けること
・脆弱性情報を公開する前に、直接カシオへ提供すること
・協調的な情報開示の取り組みに協力すること
3. 脆弱性の報告
当社の製品またはサービスの構成要素に影響を与えるセキュリティ脆弱性を報告するには、「連絡先情報」の項に記載されている方法で当社にご連絡ください。当社は通常、受信した報告に対して1営業日以内に対応します(ドイツ、ハンブルク)。
報告の際は、以下の情報をお知らせください。
・製品名
・型番
・ソフトウェア、ファームウェア、またはアプリケーションのバージョン
・脆弱性の概要
・問題を再現するための手順
・想定される影響
・概念実証(PoC:Proof-of-Concept)(利用可能な場合)
・当該脆弱性が既に公開されているかどうか
・連絡先(匿名可)
・発見日
・添付ファイル(必要な場合)
4. セキュリティ関連の連絡手段
機密性の高い脆弱性情報を保護するため、カシオは安全な通信手段を提供する場合があります。
セキュリティに関する連絡先情報は、必要に応じて維持・更新されます。
5.脆弱性対応プロセス
当社は、以下のプロセスで脆弱性情報の報告を管理しています。
(当社における脆弱性対応プロセスは、以下の4つのステップで構成されています)
・報告 :脆弱性情報の受領および登録。
・分析 :報告された脆弱性の検証および技術的評価。
・対応 :緩和策、回避策、または修正策の策定および準備。
・公開 :お客様およびステークホルダーへの関連情報の伝達。
6. 協調的脆弱性開示
当社は、協調的な脆弱性開示の取り組みを支持しています。
お客様やユーザーの皆様を保護するため、以下のいずれかの状況になるまで、脆弱性情報の公開を控える場合があります。
・修正プログラムが提供される
・緩和策が提供される
・お客様が保護措置を講じるための十分な時間が確保される
当社は、適切な開示時期を決定するために、報告者と協力して対応いたします。
7. 謝辞
当社は、製品のセキュリティ向上に貢献された個人および組織に感謝の意を表します。
報告者の同意が得られた場合、カシオは以下の手段を通じて謝意を掲載することがあります。
・セキュリティアドバイザリ
・セキュリティ関連ウェブサイト
・その他適切なチャネル
8. セキュリティアドバイザリ
当社は、必要に応じて以下の内容を含むセキュリティアドバイザリを公開することがあります。
アドバイザリには以下の情報を含みます。
・脆弱性の概要
・CVE識別子(割り当てられている場合)
・CVSSによる深刻度情報
・影響を受ける製品およびバージョン
・緩和策に関する情報
・利用可能な修正プログラムまたはアップデート